Es gehört heutzutage zur Grundausstattung digitaler Systeme, dass Dateien, Einstellungen und Zugangsdaten auf mehreren Geräten gleichzeitig bereitstehen. Was einen hohen Komfort verspricht, vergrößert allerdings auch die Angriffsfläche. Bei jeder Synchronisation werden Kopien erzeugt und sensible Informationen werden übertragen. Ein Sicherheitsproblem entsteht dabei selten durch spektakuläre Fehler, sondern durch komplexe Wechselwirkungen zwischen der Technik, der Nutzung und der Architektur. Gerade weil die Synchronisation im Hintergrund arbeitet, wird ihr Risiko häufig unterschätzt.
Durch Synchronisationsmechanismen können identische Informationen parallel auf mehreren Geräten existieren. Aus sicherheitstechnischer Sicht geht damit auch eine Vervielfachung der sensiblen Daten einher. Ein kompromittiertes Endgerät reicht dann aus, damit Angreifer Zugriff auf Inhalte erhalten können, die ursprünglich an einem anderen Ort lagen. Besonders kritisch ist dieses Problem bei Zugangsdaten, Token oder Konfigurationsdateien. Durch Werkzeuge wie einen zentral verwalteten Passwort Manager lässt sich verhindern, dass Klartextinformationen unkontrolliert verteilt werden. Dabei geht es weniger um den Komfort als um die Art, wie die Daten gespeichert, verschlüsselt und synchronisiert werden.
Moderne IT-Landschaften bestehen aus einer Vielzahl von Systemen, Plattformen und Endgeräten. Durch Synchronisation werden die Grenzen zwischen diesen Systemen überbrückt und Abhängigkeiten zwischen eigentlich ursprünglich getrennten Umgebungen geschaffen. Plötzlich ist ein Browser-Login mit dem Betriebssystem verknüpft und mobile Geräte können auf dieselben Daten zugreifen wie der Arbeitsplatzrechner. Für Cyberkriminelle entstehen dadurch neue Angriffswege, die durch klassische Systemmodelle nicht abgedeckt sind. Ein System, das eigentlich lokal sicher konfiguriert wurde, kann indirekt kompromittiert werden, wenn es mit einem schwächer abgesicherten Gerät synchronisiert wird. Aus diesem Grund muss Sicherheit immer systemübergreifend gedacht werden.
Synchronisation an sich ist nichts Schlechtes. Es ist äußerst praktisch, aktuelle Daten unabhängig vom verwendeten Gerät zur Verfügung zu haben. So werden Medienbrüche reduziert und Versionskonflikte vermieden. Der entscheidende Faktor für eine sichere Synchronisation ist die Verschlüsselung. In der Praxis bestehen bei einzelnen Synchronisationslösungen deutliche Unterschiede in ihrer Architektur. Besonders relevant sind dabei die folgenden Aspekte, denn sie bestimmen, ob die Synchronisation ein kalkulierbares Risiko ist oder zu einer äußerst verwundbaren Schwachstelle werden kann:
Auch durch ausgereifte technische Konzepte wird allein noch keine Sicherheit garantiert. Synchronisation wird von Menschen genutzt und das oft unter Zeitdruck. Typische Alltagsszenarien sind gemeinsame Konten, dauerhaft angemeldete Geräte und eine fehlende Trennung zwischen privaten und beruflichen Daten. Dadurch bleiben synchronisierte Inhalte oft länger erhalten als gedacht. Außerdem werden sie selten aktiv überprüft. Durch die dadurch entstehenden Altlasten können die Sicherheitskonzepte unterlaufen werden. Die Systeme funktionieren dann so lange gut, bis ein Vorfall zeigt, wie weitreichend die Synchronisation tatsächlich war.
Synchronisation ist praktisch und kann den Alltag erleichtern, aber nicht jede Information muss jederzeit überall verfügbar sein. Wer Synchronisation bewusst begrenzt, kann dadurch die Sicherheit deutlich erhöhen. Zu einem guten Sicherheitskonzept gehören die Trennung sensibler Daten von Komfortfunktionen und eine klare Definition, welche Inhalte synchronisiert werden dürfen. Wenn Synchronisation nicht als Standard verstanden, sondern als gezielte Funktion genutzt wird, bleiben ihre Vorteile erhalten, ohne dass dabei unnötige Risiken eingegangen werden. Sicherheit bedeutet in diesem Fall nicht Verzicht, sondern kontrollierte Reduktion.
Ende September 2025 stellte Logitech die MX Master 4 vor, die neueste Generation seiner auf Produktivität ausgelegten Mausserie. Mit anpassbarem...
SSD-Geschwindigkeit trifft auf HDD-Kapazität: Die Seagate FireCuda Forge soll den Umstand zu beseitigen, dass Nutzer sich zwischen reaktionsschneller Leistung einer...
iiyama erweitert sein Monitorportfolio um den ProLite XCB3492WQSNPH-B1 und den XCB3492WQSNP-B1. Beide Modelle verfügen über ein 34 Zoll großes IPS-Display...
FRITZ! erweitert sein Smart-Home-Portfolio um die smarte Steckdose FRITZ!Smart Energy 201. Das für den Innenbereich vorgesehene Modell ermöglicht das Schalten...
ASUS Republic of Gamers (ROG) bringt mit der ROG Spatha X 65K eine neue kabellose Gaming-Maus für MMO- und MOBA-Spieler...
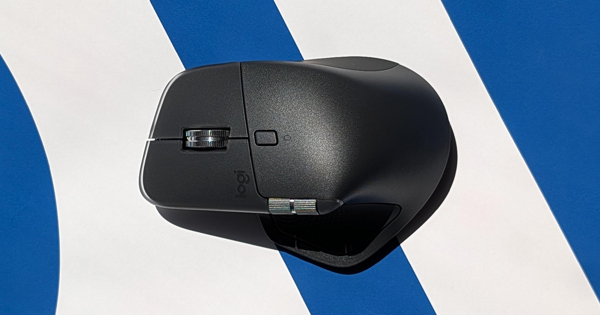
Mit der MX Master 4 von Logitech haben wir heute eine Premium-Maus mit integrierter Haptikfunktion im Test. Das MagSpeed Scrollrad, Abtastung mit 8K DPI uvm. runden die Bluetooth-Maus ab. Mehr dazu in unserem Praxistest.
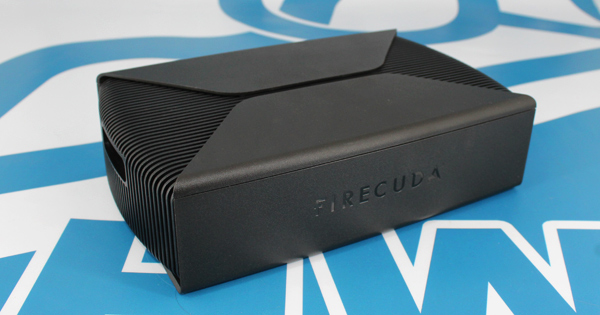
Mit der FireCuda Forge stellt Seagate eine neuartige Storage-Lösung mit USB4-Interface vor. Die Forge vereint HDD-Kapazität mit SSD-Vorteilen und die Technik dahinter nennt sich Alkemi. Wir haben das 8-TB-Drive zum Launch getestet.